A Binance kriptotőzsde hack-je után: hol van biztonságban a kriptó?
Mit tudunk a Binance-incidensről?
A Binance november 3-án kiadott előzetes jelentése szerint a 2026. október 29-i támadás megközelítőleg 6,34 milliárd dollárnyi digitális eszközt érintett. A vállalat azt közölte, hogy vállalja a veszteség pénzügyi terhét, és mintegy 2,85 milliárd dollárnyi eszközt befagyasztottak vagy feltartóztattak. Ezek a vizsgálat alatt álló, érintett vállalat közlései; a befagyasztás nem azonos a végleges visszaszerzéssel.
A technikai beszámoló illetéktelen hozzáférést ír le a belső tárcaaláíró szolgáltatáshoz, valamint rosszindulatú, Ethereum EIP-7702 szerinti jogosultságdelegálást. A leírt támadási lánc megtévesztést, fertőzött fejlesztői környezeteket és belső jogosultságokkal való visszaélést is tartalmaz. A jelentés előzetes, független felülvizsgálatot helyez kilátásba. Nem indokolt az esetet egyszerűen „veszélyes telefontöltőre” visszavezetni.
A november 1-jei helyreállítási közlemény a kiutalások fokozatos újraindításáról szólt. A szolgáltatás elérhetőségét ezért mindig az adott eszköz és hálózat aktuális státusza alapján kell megítélni, nem egy korábbi hír alapján.
Az eset legfontosabb általános tanulsága: a privát kulcs titkossága és a tranzakciók biztonságos jóváhagyása két külön feladat. Ha egy támadó visszaélhet az aláírási folyamattal, vagy a tulajdonos veszélyes jogosultságot engedélyez, a vagyon akkor is elveszhet, ha a kulcsot közvetlenül nem másolják le.
Mit tárol valójában egy kriptotárca?
A bitcoin, az ether és más tokenek nem úgy vannak a kriptotárcában, mint a fényképek egy pendrive-on. A tulajdonosi és egyenlegadatokat a megfelelő blokklánc tartja nyilván. A tárca a rendelkezéshez szükséges kulcsokat kezeli, illetve segítséget ad a tranzakciók összeállításához és aláírásához.
A privát kulcs titkos aláíró adat. A fogadócím megadható másoknak, bár nyilvános megosztása adatvédelmi következményekkel járhat. A helyreállító szósor, más néven seed phrase vagy recovery phrase, sok tárcánál több kulcs és számla helyreállításának alapja. A különböző mentési szabványok nem feltétlenül kompatibilisek egymással.
Az alkalmazás jelszava és a hardveres tárca PIN-kódja jellemzően a helyi hozzáférést védi. Aki megszerzi a teljes, használható helyreállítási titkot, annak általában nincs szüksége az eredeti telefonra vagy annak feloldókódjára. Ez magyarázza, miért nem elég egy erős telefonzár a lefényképezett szósor védelméhez.
Két különbséget érdemes megjegyezni: a letétkezelői vagy saját kulcsos működés azt mondja meg, ki rendelkezik a hozzáféréssel; a forró vagy hideg tárolás pedig azt, mennyire érintkezik az aláírási környezet az online világgal. Egy tőzsde használhat hidegtárcát, miközben az ügyfél továbbra sem birtokolja annak kulcsait.
Milyen veszélyek ellen kell védekezni?
A tárolás biztonságát legalább öt szempont szerint kell értékelni: lopás, hozzáférésvesztés, szolgáltatói kiesés, hibás tranzakció és örökölhetőség. Ezek eltérő védelmet igényelnek. A hozzáférést rendkívül nehézzé tevő megoldás például a betörőt is akadályozhatja, de a tulajdonost vagy az örökösét is kizárhatja.
Külön kategória az árfolyam- és kibocsátói kockázat. A tökéletes kulcskezelés nem akadályozza meg egy token értékvesztését, egy stabilcoin árfolyamának elszakadását vagy egy blokklánc működési problémáját. A biztonságosan tárolt eszköz és a biztonságos befektetés nem azonos fogalom.
1. Tárolás központi kriptotőzsdén
A központi tőzsde kényelmes: egyszerű a kereskedés, rendelkezésre állhat ügyfélszolgálat, és egy elfelejtett belépési jelszó sokszor helyreállítható. A felhasználónak nem kell saját aláíró eszközt és mentési rendszert működtetnie. Kis összeggel, tanulási szakaszban ez valódi előny.
A kompromisszum az, hogy az ügyfél a szolgáltató infrastruktúrájára, fizetőképességére és kiutalási döntéseire támaszkodik. Egy incidens, megfelelőségi vizsgálat vagy üzemzavar miatt akkor is átmenetileg hozzáférhetetlenné válhat az egyenleg, ha az ügyfél személyes fiókját nem törték fel. A fiók képernyőjén látható összeg ezért nem bizonyítja, hogy az eszköz bármely pillanatban kiutalható.
A tartalékigazolás, vagyis proof of reserves hasznos átláthatósági elem lehet, de nem feltétlenül mutatja be a teljes kötelezettségállományt, a biztosítékokat vagy a vállalat pénzügyi helyzetét. Az amerikai SEC befektetői tájékoztatója is hangsúlyozza: az ilyen jelentés nem egyenértékű a teljes pénzügyi kimutatások auditjával.
Egy tőzsdei biztonsági alapot sem szabad automatikusan állami garanciának tekinteni. A felhasználó számára az számít, milyen eseményekre, milyen feltételekkel és milyen forrásból járhat térítés. Egy mostani kártalanítási vállalás nem jelent feltétlen ígéretet minden jövőbeli káreseményre.
Értékelés: kereskedési munkaterületként indokolható, a teljes hosszú távú megtakarítás egyetlen helyeként koncentrált kockázatot jelent. Több tőzsde csökkentheti egy szolgáltató kiesésének hatását, de több fiókot és több támadási felületet is létrehoz.
2. Mobilos és számítógépes saját tárcák

A mobilalkalmazások és asztali tárcák jelentős előnye az önálló rendelkezés. A saját kulcsos működés azt jelenti, hogy a felhasználó megfelelő mentéssel más kompatibilis alkalmazásban is helyreállíthatja hozzáférését. Nem kell minden utaláshoz központi szolgáltató engedélyét kérnie.
A kulcsok azonban általában egy internetet használó eszközön vannak. A kártevő, a hamis alkalmazás, a sérülékeny rendszer, az ellopott feloldott telefon vagy a megtévesztő tranzakciós felület ezért közvetlen veszélyforrás lehet. A telefon biztonsági hardvere és az alkalmazás megfelelő kialakítása csökkentheti a kockázatot, de az egyes termékek védelme eltér.
A böngészős tárcák kényelmes kapcsolatot adnak a decentralizált alkalmazásokhoz, ugyanakkor könnyebbé teszik a gyakori engedélykérések rutinszerű elfogadását. Egy böngészős kezelőfelület hardveres aláíróval is használható; a felület neve önmagában nem árulja el, hol van a kulcs.
Értékelés: mindennapi használatra és korlátozott összegre megfelelő lehet. A megtakarítás és a kísérletezés külön tárcába helyezését javaslom, lehetőleg külön helyreállítási titokkal. Ugyanazon szósorból létrehozott több számla nem nyújt védelmet a közös szósor kiszivárgása ellen.
3. Hardveres tárca: erős alap, meghatározott korlátokkal
A hardveres tárca olyan célhardver, amely a kulcsokat elkülönített környezetben kezeli, és ott készíti el az aláírást. Megfelelő működés mellett a számítógép nem kapja meg a privát kulcsot. A készülék saját kijelzője és fizikai jóváhagyása fontos védelmi határt képezhet a számítógépen látható felület és a ténylegesen aláírt művelet között.
A készülék azonban nem tudja minden esetben eldönteni, hogy a tulajdonos gazdaságilag vagy biztonságilag ésszerű tranzakciót engedélyez-e. Egy hibás címre küldött utalást vagy káros jogosultságot a hardveres tárca is szabályosan aláírhat. Ezért a kijelzőn ellenőrizhető cím, összeg, hálózat és művelettípus érdemi előny, nem puszta kényelmi funkció.
Különösen problémás a vak aláírás: ilyenkor a felhasználó nem kap teljes, értelmezhető képet a jóváhagyás tartalmáról. A Ledger dokumentációja is a megérthető tranzakciós megjelenítés fontosságát hangsúlyozza. A világos megjelenítés ugyanakkor nem minősíti automatikusan biztonságosnak a fogadó projektet.
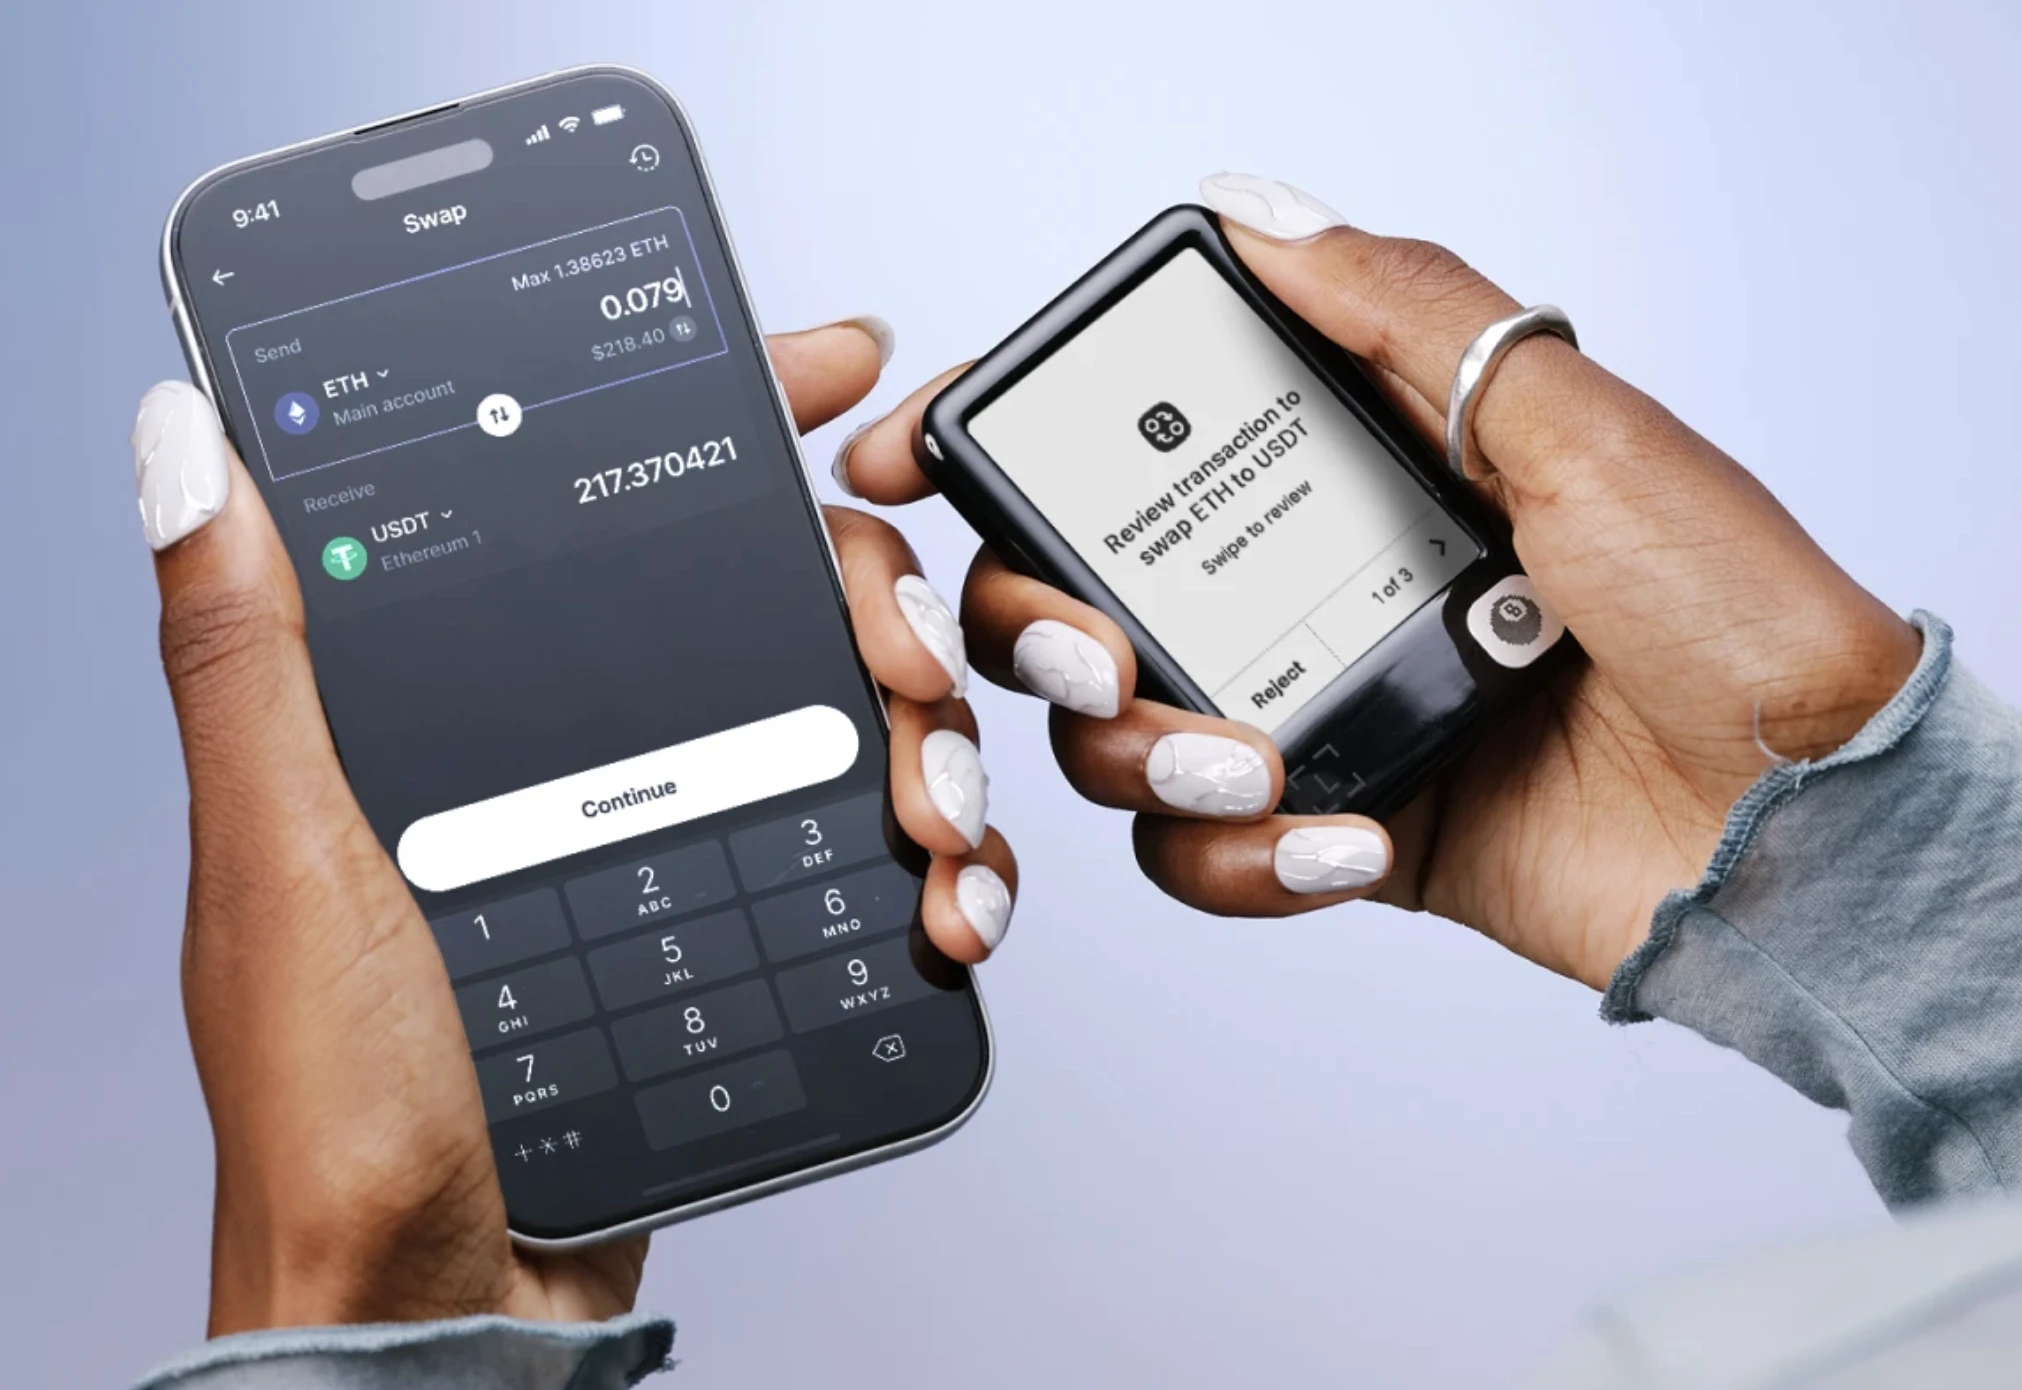
Vásárláskor a konkrét modellt kell megvizsgálni: támogatja-e a kívánt eszközt és hálózatot, hogyan történik a helyreállítás, milyen a kijelző, milyen biztonsági ellenőrzések és firmware-frissítések érhetők el. A „támogatja az USDT-t” állítás önmagában kevés: a megfelelő blokkláncot és a használni kívánt alkalmazást is ellenőrizni kell.
Értékelés: a legtöbb, tanulásra hajlandó kisbefektető hosszú távú tárolásának jó alapja. A megtakarítási kriptotárcát célszerű ritkán használni, és nem összekapcsolni hozamvadászattal vagy ismeretlen alkalmazásokkal.
4. Teljesen offline és QR-kódos megoldások
Az úgynevezett air-gapped aláíró rendszerek célja az online kapcsolatok további csökkentése. A tranzakciós adatok például QR-kódon vagy memóriakártyán keresztül mozoghatnak. A kulcs így fizikailag is távolabb maradhat az internetes eszköztől.
Ez nem jelenti azt, hogy megszűnik az adatkapcsolat: a QR-kód és az adathordozó is információt visz az aláíróhoz. Számít az adatfeldolgozó szoftver biztonsága, a kijelzőn ellenőrzött tartalom és a helyreállítási folyamat. A Bitcoin.org az offline aláírást és a kis online egyenleget a védelem lehetséges elemei között ismerteti.
Egy házilag kialakított offline laptop kezelése szakértelmet igényel. A szoftver eredetének ellenőrzése, a biztonságos kulcsgenerálás és a tartós mentés hibája könnyen felülírhatja az elkülönítés előnyét. Kisbefektetőnek nem automatikusan a legtöbb technikai lépést igénylő megoldás a legbiztonságosabb.
5. Papírtárca és fémmentés: nem ugyanaz
A klasszikus papírtárca jellemzően egy privát kulcs és a hozzá tartozó cím papírra írását vagy nyomtatását jelenti. A biztonságos előállítás, a nyomtató adatkezelése és a későbbi felhasználás körül könnyű hibázni. Kezdő kisbefektetőnek ezért nem ezt javaslom alapmegoldásként.
Más funkciója van a hardveres tárca helyreállító szavait őrző papírnak vagy fémlemeznek. Ez biztonsági mentés, nem mindennapi aláíró eszköz. A fém ellenállhat olyan környezeti károknak, amelyek a papírt tönkreteszik, de a tartósság a konkrét anyagtól és kialakítástól függ.
A fém nem titkosít. Aki elolvassa a teljes, önmagában elegendő mentést, hozzáférhet a tárcához. A tűzvédelem, a lopás elleni védelem és a tulajdonos számára biztosított hozzáférhetőség ezért egyszerre tervezendő.
6. Multisig: amikor egyetlen kulcs nem elég
A többaláírásos, vagyis multisig rendszer több önálló kulcs jóváhagyását követeli meg. Egy 2/3-as elrendezésben három kulcsból bármely kettő elegendő a költéshez. Egy kulcs elvesztése még nem zárja ki a tulajdonost, egy kulcs ellopása pedig önmagában nem teszi lehetővé a pénz elvitelét.
Az előny csak tényleges elkülönítéssel érvényesül. Ha két aláíró és minden mentés ugyanabban a lakásban van, egyetlen esemény több védelmi réteget is kiiktathat. A közös, megtévesztő tranzakciós felület szintén kockázat: több aláíró is jóváhagyhatja ugyanazt a hibás műveletet.
Bitcoin esetén a helyreállításhoz a kulcsokon túl a tárca konfigurációját, például a descriptor vagy más megfelelő konfigurációs mentést is meg kell őrizni. Okosszerződéses hálózatokon az alkalmazott szerződés, frissítési lehetőségek, modulok és helyreállítási jogosultságok is számítanak. A több aláírás előnyeit a Blockstream és az Ethereum dokumentációja is bemutatja.
Értékelés: jelentős, hosszú távú vagyonhoz magasabb védelmi szintet adhat, ha a tulajdonos kipróbálta a helyreállítást és képes fenntartani a rendszert. Kezdőnek nem kötelező első lépés: a működtetési hibák is valós veszélyt jelentenek.
7. MPC, megosztott mentés és helyreállító partnerek
Az MPC, vagyis több résztvevős számítás segítségével az aláírási feladat több fél között osztható meg. Egyes konstrukciókban a teljes privát kulcsnak nem kell egyetlen helyen összeállnia. Ettől azonban még döntő kérdés, ki irányítja a résztvevőket, milyen feltételekkel írnak alá, és mi történik a szolgáltató megszűnésekor.
A felhasználó szempontjából ezért az „MPC-tárca” címke kevés. Ellenőrizni kell, hogy lehetséges-e önálló kilépés és helyreállítás, ki tud tranzakciót kezdeményezni, illetve milyen e-mailes, telefonos vagy ügyfélszolgálati folyamat állíthatja vissza a hozzáférést. A kényelmes helyreállítás a támadó számára is belépési út lehet.
A szabványos, küszöbértékes megosztott mentés más problémát old meg. Például három mentési részből kettővel állítható helyre a tárca, miközben egy rész önmagában nem elegendő. Ez a mentést védi; a helyreállított tárca ettől még lehet egyetlen aláíróval működő tárca.
Nem egyenértékű megoldás a szósor házi kettévágása. Az ilyen módszer elronthatja a hibatűrést, részleges információt szivárogtathat ki, és megnehezítheti az öröklést. Haladó védelemhez dokumentált, kompatibilis, kipróbált eljárást érdemes választani.
8. Szabályozott letétkezelő és tőzsdei kriptotermék
A saját tárolás nem mindenkinél csökkenti az összesített kockázatot. Aki képtelen titkos mentést őrizni, vagy nem tudja biztonsággal ellenőrizni az utalásokat, annak egy megfelelően ellenőrzött letétkezelő racionális alternatíva lehet. Cserébe megmarad a szolgáltatói, hozzáférési és jogi függés.
Az EU-ban az adott szerződő jogi személyt és annak engedélyezett szolgáltatásait kell ellenőrizni az ESMA, illetve az illetékes felügyelet nyilvántartásában. Egy ismert márkanév vagy csoportszintű engedély említése önmagában nem elég. Az európai felügyeletek figyelmeztetése szerint a MiCA védelme nem azonos a hagyományos pénzügyi termékekével; a kriptotartásra nem szabad automatikusan betétbiztosításként tekinteni.
Ha valaki kizárólag árfolyamkitettséget keres, egy megfelelő tőzsdei termék más megközelítést jelenthet. Ilyenkor jellemzően értékpapírt tart, nem saját blokklánccímen elkölthető kriptót. Az ETF-ek és ETP-k szerkezete, fedezete és befektetővédelme eltérhet; a kibocsátói dokumentációt külön kell megvizsgálni. Ez befektetési konstrukció, nem saját kriptotárca.
A tárolási lehetőségek biztonsági összehasonlítása
| Megoldás | Legfontosabb előny | Fő megmaradó kockázat | Javasolt szerep |
|---|---|---|---|
| Központi tőzsde | Kényelmes kereskedés, fiók-helyreállítás | Szolgáltatói támadás, kiesés, fizetőképesség | Szükséges kereskedési egyenleg |
| Mobilos saját tárca | Önálló, gyors használat | Online eszköz, mentés és jóváhagyások | Kis költési keret |
| Böngészős tárca | Egyszerű alkalmazáskapcsolat | Adathalászat, engedélyek, bővítmények | Elkülönített kísérletezés |
| Hardveres tárca | Elkülönített kulcs és fizikai ellenőrzés | Hibás aláírás, mentés elvesztése vagy ellopása | Hosszú távú alaptárolás |
| Offline aláíró | Kevesebb közvetlen online kapcsolat | Adatátvitel és működtetési hibák | Gyakorlott használó |
| 2/3-as multisig | Egy kulcs hibáját elviselheti | Összetettség, közös hibaforrások | Nagyobb vagyon, tesztelt rendszer |
| MPC-tárca | Megosztott aláírási folyamat | Résztvevők, szabályok, helyreállítás függősége | Konkrét konstrukció alapján |
| Szakosodott letétkezelő | Professzionális üzemeltetés | Szerződéses és partnerkockázat | Önkezelést nem vállalóknak |
A táblázat feltételes szakmai értékelés, nem termékteszt. A tényleges biztonság a megvalósítástól és a használattól függ; nincs minden helyzetre érvényes, egyetlen számmal kifejezhető rangsor.
A stabilcoin hardveres tárcában sem válik kockázatmentessé
Az USDT, az USDC és más stabilcoinok esetében a kulcskezelés csak az egyik réteg. Vizsgálni kell a kibocsátó tartalékait, a visszaváltás feltételeit, a használt hálózatot és az esetleges befagyasztási jogosultságot. A Circle például dokumentálja, hogy meghatározott körülmények között címeket tilthat le USDC- és EURC-mozgásokból.
A hardveres tárca nem írja felül a token szerződését. Egy saját kulccsal tartott stabilcoin is érintett lehet kibocsátói intézkedésben, és piaci értéke is eltérhet a célárfolyamtól. A különböző hálózatokon elérhető változatok között natív kibocsátású és híddal létrehozott reprezentáció is lehet; utóbbi további technikai függőséget jelenthet.
A tranzakciós díjhoz szükséges natív eszközről is gondoskodni kell, amennyiben a használt megoldás ezt megköveteli. A hálózat és a token egyezése alapfeltétel: például egy TRON-hálózati token nem válik Base-hálózati eszközzé attól, hogy a felhasználó másik címet ad meg.
A DeFi-hozam nem egyszerű tárolás
A megtakarítás hitelezési protokollba, likviditási poolba vagy hozamtermelő konstrukcióba helyezése új kockázatot vállal. Megjelenhet okosszerződés-hiba, orákulumprobléma, likvidáció, irányítási visszaélés vagy kilépési korlát. A saját tárcából indított befektetés tehát nem feltétlenül marad a saját kulcskezelés védelmi körében.
Biztonsági célból a hozamot mindig külön kell értékelni a tárolástól. A maximális vagyonvédelmet célzó tartalékot nem célszerű automatikusan lekötni csak azért, mert az alkalmazás néhány százalékos hozamot kínál. A kockázatmentesnek látszó kezelőfelület nem teszi kockázatmentessé a mögöttes szerződést.
Gyakorlati javaslat: három elkülönített pénzügyi tér
A következő modell szakmai javaslat, nem mindenkire érvényes százalékos recept. A szerepek szétválasztása a lényeg: hosszú távú tartalék, napi használat és kereskedés. Aki nem kereskedik vagy nem használ decentralizált alkalmazásokat, annak az utóbbi keretekre nincs feltétlenül szüksége.
A tartalék: új, biztonságosan létrehozott hardveres tárca, ellenőrzött mentéssel, kevés tranzakcióval. Ide kerül a belátható időn belül nem szükséges kriptovagyon. Jelentősebb összeg és megfelelő gyakorlat esetén ennek helyét átveheti egy kipróbált multisig rendszer.
A napi keret: külön saját tárca, amelynek elvesztése kellemetlen lenne, de nem okozna tartós pénzügyi kárt. A kísérleti DeFi-használat külön keretet és lehetőleg külön kulcsot kapjon. A tartaléktárca szósorát nem szabad a mobilalkalmazásba importálni.
A kereskedési keret: a ténylegesen szükséges tőzsdei egyenleg. Például egy 10 000 eurós, főként hosszú távra tartott állománynál szemléltető felosztás lehet 9 000 euró tartalék, 500 euró napi használat és 500 euró kereskedés. A 90–5–5 arány nem bizonyított optimum: aki nem használja az utóbbi funkciókat, annak akár nulla euró is lehet ezekben a kategóriákban.
A helyes felső korlátot ne kizárólag százalékban határozzuk meg. Azt az összeget érdemes online tartani, amelynek elvesztése nem veszélyezteti a háztartás működését, és amelyre valóban szükség van a tervezett használathoz.
A biztonságos bevezetés tíz lépése
1. Készíts eszköz- és hálózatleltárt. Írd össze, milyen kriptót, melyik hálózaton tartasz, és melyik tárcamegoldás kezeli azt ténylegesen. Rögzítsd a szükséges címkét vagy memót is, ha a fogadó szolgáltató ilyet kér.
2. Ellenőrzött helyről szerezz be aláíró eszközt. A gyártó vagy ellenőrzött hivatalos forgalmazó legyen a kiindulópont. A csomagolás sértetlensége önmagában nem bizonyít eredetiséget; kövesd a gyártói ellenőrzést.
3. Új mentést hozz létre a biztonságos eszközön. Ne használj előre megadott szósort. Egy korábbi online tárca szósorának hardverbe importálása nem szünteti meg annak korábbi kitettségét; az új címre tényleges átutalás szükséges.
4. Készíts fizikai mentést. A tartaléktárca helyreállító adatairól ne legyen fénykép, képernyőkép, e-mail, felhőmásolat vagy chatbotba beillesztett szöveg. A másolatok számát korlátozd, és védd azokat külön helyszíneken. Minden teljes példány önálló lopási célpont.
5. Ellenőrizd a helyreállíthatóságot. Használd a gyártó hivatalos mentésellenőrző eljárását, vagy kis egyenleggel végezz biztonságos helyreállítási próbát. A működő, jelentős egyenlegű eszköz törlésével ne kezdj kísérletezni.
6. Először kis összeget fogadj. Ellenőrizd a teljes fogadócímet a megbízható kijelzőn, a hálózatot és a jóváírást. Ezután kis kimenő utalással is ellenőrizd, hogy a teljes használati folyamatot érted.
7. A nagyobb átutalást újra ellenőrizd. A sikeres próba nem védi a későbbi másolási hibától. Ne a tranzakciótörténetből válassz hasonló címet, és ne hagyatkozz csak az első vagy utolsó néhány karakterre.
8. Erősítsd meg a tőzsdei és e-mail-fiókot. Használj egyedi jelszót, ahol elérhető, adathalászatnak ellenálló FIDO-alapú azonosítást, és biztonságosan őrzött helyreállító lehetőséget. Kapcsold be a kiutalási címlistát, ha támogatott, és szüntesd meg a felesleges API-hozzáféréseket.
9. Különítsd el a megtakarítást az alkalmazáshasználattól. A tartaléktárcával ne fogadj el airdropot, ismeretlen jóváhagyást vagy nem érthető aláírási kérést. A kisebb használati tárcában is korlátozd a tokenköltési engedélyeket.
10. Tervezd meg a kiesést és az öröklést. Legyen érthető útmutató az eszközök, hálózatok és helyreállítási szabályok azonosításához. Az útmutató ne tartalmazzon minden titkot együtt; a hozzáférés módja legyen tesztelt és a jogi öröklési tervvel összehangolt.
Passphrase: további védelem, további elvesztési kockázat
Bizonyos tárcák a szósor mellett külön passphrase használatát engedik meg. Ez nem egyszerű képernyőzár, hanem másik tárca származtatásának része lehet. Ha a támadó csak a szósort szerzi meg, egy megfelelően erős, külön őrzött passphrase további védelmet adhat.
Elgépelése ugyanakkor másik, akár üres tárcát eredményezhet, elvesztése pedig végleges hozzáférésvesztést okozhat. A Trezor dokumentációja szerint a passphrase nem állítható vissza az ügyfélszolgálat segítségével.
Ezért nem javasolt kötelező kezdőlépésként kezelni. Akkor hasznos, ha a tulajdonos érti a működését, elkülönítve meg tudja őrizni, és az örökösök számára is kidolgozta a hozzáférést. A kizárólag emlékezetre épülő védelem hosszú távon sérülékeny.
Mi történjen, ha elveszik az eszköz vagy kiszivárog a mentés?
Elromlott eszköz, biztonságos mentés: a hozzáférés megfelelő, kompatibilis új eszközön helyreállítható. A kripto nem a törött készülékben veszett el. Ha azonban az eszközt ellopták, a fizikai támadás lehetőségét is mérlegelni kell; nem célszerű korlátlan ideig kizárólag a PIN-védelemre hagyatkozni.
Kiszivárgott helyreállító titok: a jelszó vagy PIN cseréje nem elég. Új, biztonságos környezetben létrehozott kulcsokra és az eszközök áthelyezésére van szükség. A régi seedből származó másik számla nem jelent új biztonsági határt.
Gyanús tokenengedély: az alkalmazás leválasztása önmagában nem feltétlenül vonja vissza a blokkláncon megadott jogosultságot. A tokenengedély, az aláírt megbízás és a fiókdelegálás különböző mechanizmus; a megfelelő jogosultságot kell azonosítani. Aktív lopás vagy automatizált „söprő” támadás esetén ne küldj találomra további díjfedezetet a veszélyeztetett címre.
Ne bízz meg kéretlen „vagyon-visszaszerző” ügyfélszolgálatokban. A Trezor figyelmeztetései szerint a támadók hivatalos támogatásnak álcázva, akár telefonon és mesterséges intelligenciával előállított tartalmakkal is próbálnak helyreállító adatokat kicsalni.
Mit jelent a legmagasabb, még kezelhető biztonság?
A legtöbb kisbefektetőnek a legerősebb gyakorlati kiindulópont egy új hardveres tárca, ellenőrzött offline mentés, elkülönített kis használati keret és minimális tőzsdei egyenleg. Ezt egészíti ki a tranzakciók következetes ellenőrzése és az öröklési terv. A biztonságot nem csak a készülék típusa adja, hanem az egész folyamat.
Nagyobb vagyon esetén egy földrajzilag elkülönített, helyreállítási próbával ellenőrzött 2/3-as multisig tovább csökkentheti egyetlen kulcs vagy eszköz hibájának következményét. Ez azonban csak akkor előrelépés, ha a többletbonyolultságot a tulajdonos és a kijelölt örökösök is kezelni tudják.
A cél egy olyan rendszer, amelyben egy meghibásodás nem zár ki, egy ellopott eszköz nem ad teljes hozzáférést, és egy hétköznapi alkalmazáshasználati hiba nem érinti a teljes tartalékot. A Binance-incidens után ez a szemlélet többet ér, mint egyetlen „feltörhetetlennek” nevezett tárca megvásárlása.