Miért veszélyes ha 1111 vagy 1234, vagy egyéb gagyiság a password-öd?
A biztonság néha egy hajszálon múlik. Egy rossz helyen készült fotó, vagy egy túlságosan egyértelmű jelszó is elég ahhoz, hogy végzetesek legyenek a következmények. Van néhány hiba, amit mindannyian elkövetünk, ezek kivédésére pedig már mérnöki megoldások is születtek. Egyetlen védvonal sem lesz azonban száz százalékos, ha mi magunk engedjük be a támadókat a kapuk mögé. Lássunk 10 olyan dolgot, amely bármelyikünkkel megtörténhet - pedig elkerülhető lenne. (anyagunk a ZERO IT LAB szakértőinek segítségével készült).

Miért veszélyes ha 1111 vagy 1234, vagy egyéb gagyiság a password-öd?

1. Túl gyenge és hanyagul kezelt jelszavak

Szinte minden biztonságról szóló cikk kiemeli, hogy a jelszavakat és a belépési adatokat mindig titkosan és bizalmasan kell kezelni. Ennek ellenére rengeteg a visszaélés és a hiba ezen a téren, a kétfaktoros bejelentkezés és egyszeri belépési azonosítók nem fognak tudni mindentől megvédeni. Az erős jelszavak használatára még mindig fel kell hívni a figyelmet Íme néhány tipikus “jelszóbűnözés”:

Túl gyenge jelszó: Ha rövid, egyszerű, gyenge jelszót használunk, azt akár egy bruteforce vagy szótári támadás során is fel lehet törni.

Ugyanaz a jelszó mindenhol: a jelszavak meglepően gyakran szivárognak ki. Lehet, hogy a kedvenc internetes játékunknál nem okoz gondot, ha más is használja a fiókunkat. Nagyobb a baj, ha az állandó jelszóval az email fiókunkat cselezi ki.

Túl ritkán frissített jelszó:Előbb-utóbb szinte minden jelszó kitudódik, esetleg elfelejtkezünk róla és beírva hagyjuk egy idegen számítógépen. Ha viszont időről időre frissítünk, sok kellemetlenségtől óvhatjuk meg magunkat.

A legnagyobb problémát általában az jelenti, hogy a felhasználók nehezen tartják észben a belépési adatokat. Erre jelentenek megoldást a különböző jelszó széfek. Ezek a programok biztonságosan tárolják az adatokat, anélkül, hogy azokhoz mások is hozzáférhetnének. Ilyen a Bitwarden, a KeePassXC vagy akár a LastPass. (A bitwardenhez akár mi magunk is üzemeltethetünk szervert a maximális transzparencia érdekében!)

2. Webes szerkesztők, konverterek használata

Vannak egyszerű műveletek, például egy kép PDF fájllá alakítása, vagy egy fotó szerkesztése, amihez sokan valamilyen webes szolgáltatást használnak. Érdemes viszont ezekkel a megoldásokkal csínján bánni. Egyes alkalmazások például hozzáférést kérhetnek a gépen tárolt összes adatunkhoz, vagy burkoltan engedélyt kérnek arra, hogy az általunk feltöltött fájlokat publikálják, módosítsák vagy áttekintsék.

Ezekre az egyszerű feladatokra sokszor akár ingyenes program is elérhető, de a különböző nyílt forráskódú szoftverek is nagyon költséghatékonyak és a folyamatos webes feltöltést igénylő szoftvereknél lényegesen biztonságosabb alternatívát jelenthetnek.

3. Feltört és bizonytalan forrásból származó programok használata

A bizonytalan forrásból származó programokkal rengeteg káros alkalmazás, vírus kerülhet a gépre - arról nem is beszélve, hogy ezek használata etikátlan. Ma már szinte minden fontosabb szoftvernek létezik ingyenes alternatívája, ha pedig nem találunk ilyet, sok elérhető havidíjas, bérelhető konstrukcióban, esetleg olcsóbb változatban is. Érdemes inkább ezeket a megoldásokat választani.

4. Érzékeny és intim adatok továbbítása

“Sose írj e-mailben olyan információt, amelyet nem osztanál meg egy képeslapon is.” Nagyjából így hangzottak az első, széles körben is használható email kliensek használati utasításai. Ma már ennél jóval megengedőbbek vagyunk, az üzenetek is titkosított csatornán, erős jelszóval védett fiókokból továbbíthatók a legtöbb esetben. Mégis érdemes körültekintőnek lenni azon a téren, hogy mit osztunk meg az interneten, illetve milyen adatokat tárolunk egyáltalán digitálisan egy adott eszközön. Az érzékeny adatok megosztása és tárolása nagyon sok problémát jelenthet. Ha például egy bosszús ex-partner közzéteszi az intim fotóinkat, az könnyen az állásunkba is kerülhet. A baj ellen védekezhetünk, ha bekapcsoljuk azokat a funkciókat, amelyekkel távolról is törölni és zárolni tudjuk a készülékeket. A legbiztosabb azonban, az ha érzékeny adatokat csak abszolút szükség esetén osztjuk meg "need to know" alapon, vagyis csak azokkal akiknek tényleg szüksége van rájuk.
5. Meggondolatlan posztok

Az web 2.0 korában már mi magunk is szinte bármit, bárhol megoszthatunk. Ez nagyon jó lehetőség, de egyben nagyon veszélyes is. A megosztásokból óhatatlanul digitális lábnyom képződik, és akár csak a nyilvánosan hozzáférhető, általunk közzétett adatokból is meglepően pontos kép rajzolható rólunk. Egy véletlenül befotózott képernyő is okozhat bajt. Biztonsági szempontból is érdemes mérlegelni, milyen tartalmakat osztunk meg. Sokszor egy gondatlanul készített selfie háttere lehet árulkodó, esetleg az okozhat bajt, ha felhívjuk a figyelmet arra: elhagytuk a várost és a cég többi tagjával konferencián vagyunk.

6. Privát e-mail cím és hozzáférések használata

Tegyük a szívünkre a kezünket: mindannyiunkkal előfordult, hogy elküldtünk saját magunknak e-mailben egy dokumentumot a “benti gépről”, hogy még legyen időnk elolvasni. Ugyanígy elfordul, hogy valaki a saját felhő-tárhelyére tesz fel valamit vagy a privát e-mail címével regisztrál valamelyik szolgáltatásba. Ez nem csak nem elegáns megoldás, de komoly baj forrása is lehet. A privát eszközeink ugyanis általában kevésbé védettek, mint a vállalati felszerelés. Ráadásul a privát hozzáférésünkkel jóval több helyen és veszélyes helyzetben fordulunk meg. Jobb betartani a céges fájlmegosztási szabályokat, még ha az elsőre kényelmetlennek is tűnik.

7. Nem megbízható linkek, weblapok és szolgáltatások használata

Online kaszinók, nyereményjátékok, fájlcserélők, chat alkalmazások és társkeresők… Rengeteg weboldal működik a szürke zónában. Ezek egy része adatokat lop, kémkedik, vagy pénzt próbál kicsalni a felhasználóból. Érdemes körültekintőnek lenni, és nem kattintani a túl jól hangzó ajánlatok, túl izgalmas címek, nagy akciót igénylő webshopok linkjeire vagy az e-mailben érkező, gyanús szolgáltatások hivatkozásaira. Sőt, a gyanús e-mailt már megnyitni sem érdemes, hiszen (amennyiben nem ideális beállitásokat használ a levelező kliensünk) már a levél megnyitásakor is betölthet veszélyes hivatkozásokat, követő kódokat.

8. Gyanús adathordozó használata

Néhány könyvtárban vagy fénymásoló szalonban, de egyes irodákban is előfordul, hogy a helyiségben talált pendrive-okat egy kosárban gyűjtik és mindenki úgy használja őket, mint a céges bögréket: csak kivesz egyet és ott hagyja, ahol eszébe jut. Pedig a pendrive-ok, CD-k, külső winchesterek használtánál éppen olyan körültekintőnek kellene lenni, mint a weboldalak látogatásánál. Nem tudhatjuk, egy ismeretlen adathordozó nem tartalmaz-e valamilyen káros szoftvert, illegális programot, oda nem illő tartalmat. Pendrive-ból csak is megbízhatót használjunk, lehetőség szerint titkosított filerendszert alkalmazva.

9. Elvesztett eszköz és adathordozó

Az elveszett laptop, telefon, pendrive vagy külső winchester komoly gondokat okozhat. Érdemes komolyan venni ezeket a problémákat, és mindenkinek jelezni, ha megtörtént a baj. Bármilyen eszközt veszítettünk is szem elől, próbáljunk meg mindent megtenni a károk enyhítése érdekében:

- Ha lehetséges, töröljük távolról az eszköz adatait. (De ne feltételezzük, hogy ez mindenképpen sikerült!)

- Változtassunk jelszót és jelentkezzünk ki a felhasználói fiókjainkból - ez távolról is megtehető.

- Jelezzük a problémát - sokkal jobb az elején védekezni, mint később szembesülni a következményekkel.

10. Nyilvános hálózat használata

A nyílt WIFI-hálózatokon keresztül érhetik támadások az eszközeinket, ezt a saját eszközeink megfelelő karbantartásával és a biztonsági frissítések telepítésével előzhetjük meg. A másik gyakori veszélyforrást az úgynevezett "man in the middle" támadások jelentik, ahol egy támadó rögzíteni vagy akár módosítani is tudja az eszközünk és egy távoli végpont közötti olyan kommmunikációkat amik nem titkosított csatornán keresztül történnek. Ezt úgy célszerű megelőzni, hogy megbizonyosodunk róla, hogy minden érzékeny kommunikáció titkosított (és authentikált!) csatornán (mint például HTTPS) keresztül zajlik. Az előzőek mellett, ha nyílt wifi-t használunk, általában mindenki számára nyitott helyen, vonaton, kávézóban, váróteremben vagyunk - ilyenkor az is előfordulhat, hogy minden behatolás nélkül egyszerűen a képernyőnkről leolvasva, vagy a beszélgetéseket lehallgatva tudnak meg rólunk érzékeny adatokat. ("shoulder surfing") A nyilvános hálózatot jobb csak újságolvasásra, menetrend ellenőrzésre használni A biztonság sokszor nagyon kevésen múlik. Az igazán jó rendszerhez azonban nem csak a gépek, hanem a felhasználók is hozzátartoznak. Az együttműködés és figyelmesség a biztonságos munkavégzés egyik alapfeltétele. Éppen ezért nem csak tökéletesen védett hálózatok, titkosított csatornák vagy a jól felépített szoftveres háttér kialakításában igyekszünk segíteni - fontosnak tartjuk a felhasználók segítését, képzését, végighallgatását is.

Hisszük, hogy jó kommunikációval és közös munkával a legnagyobb bajok könnyedén megelőzhetők.

ZERO IT LAB - Fordulj hozzánk bizalommal!
Zero IT Lab


Újabb olajvállalat jelentett be ársapkát az olaszországi kutaknál

A Q8 kuvaiti állami olajvállalat hétfőn közölte, hogy ársapkát vezet be az olaszországi üzemanyag-állomásain, ahogyan ezt korábban az ENI és az IP is megtette.
2026. 09. 29. 18:00
Megosztás:

Januártól a Szentkirályi Magyarország forgalmazza majd az osztrák Almdudlert Magyarországon

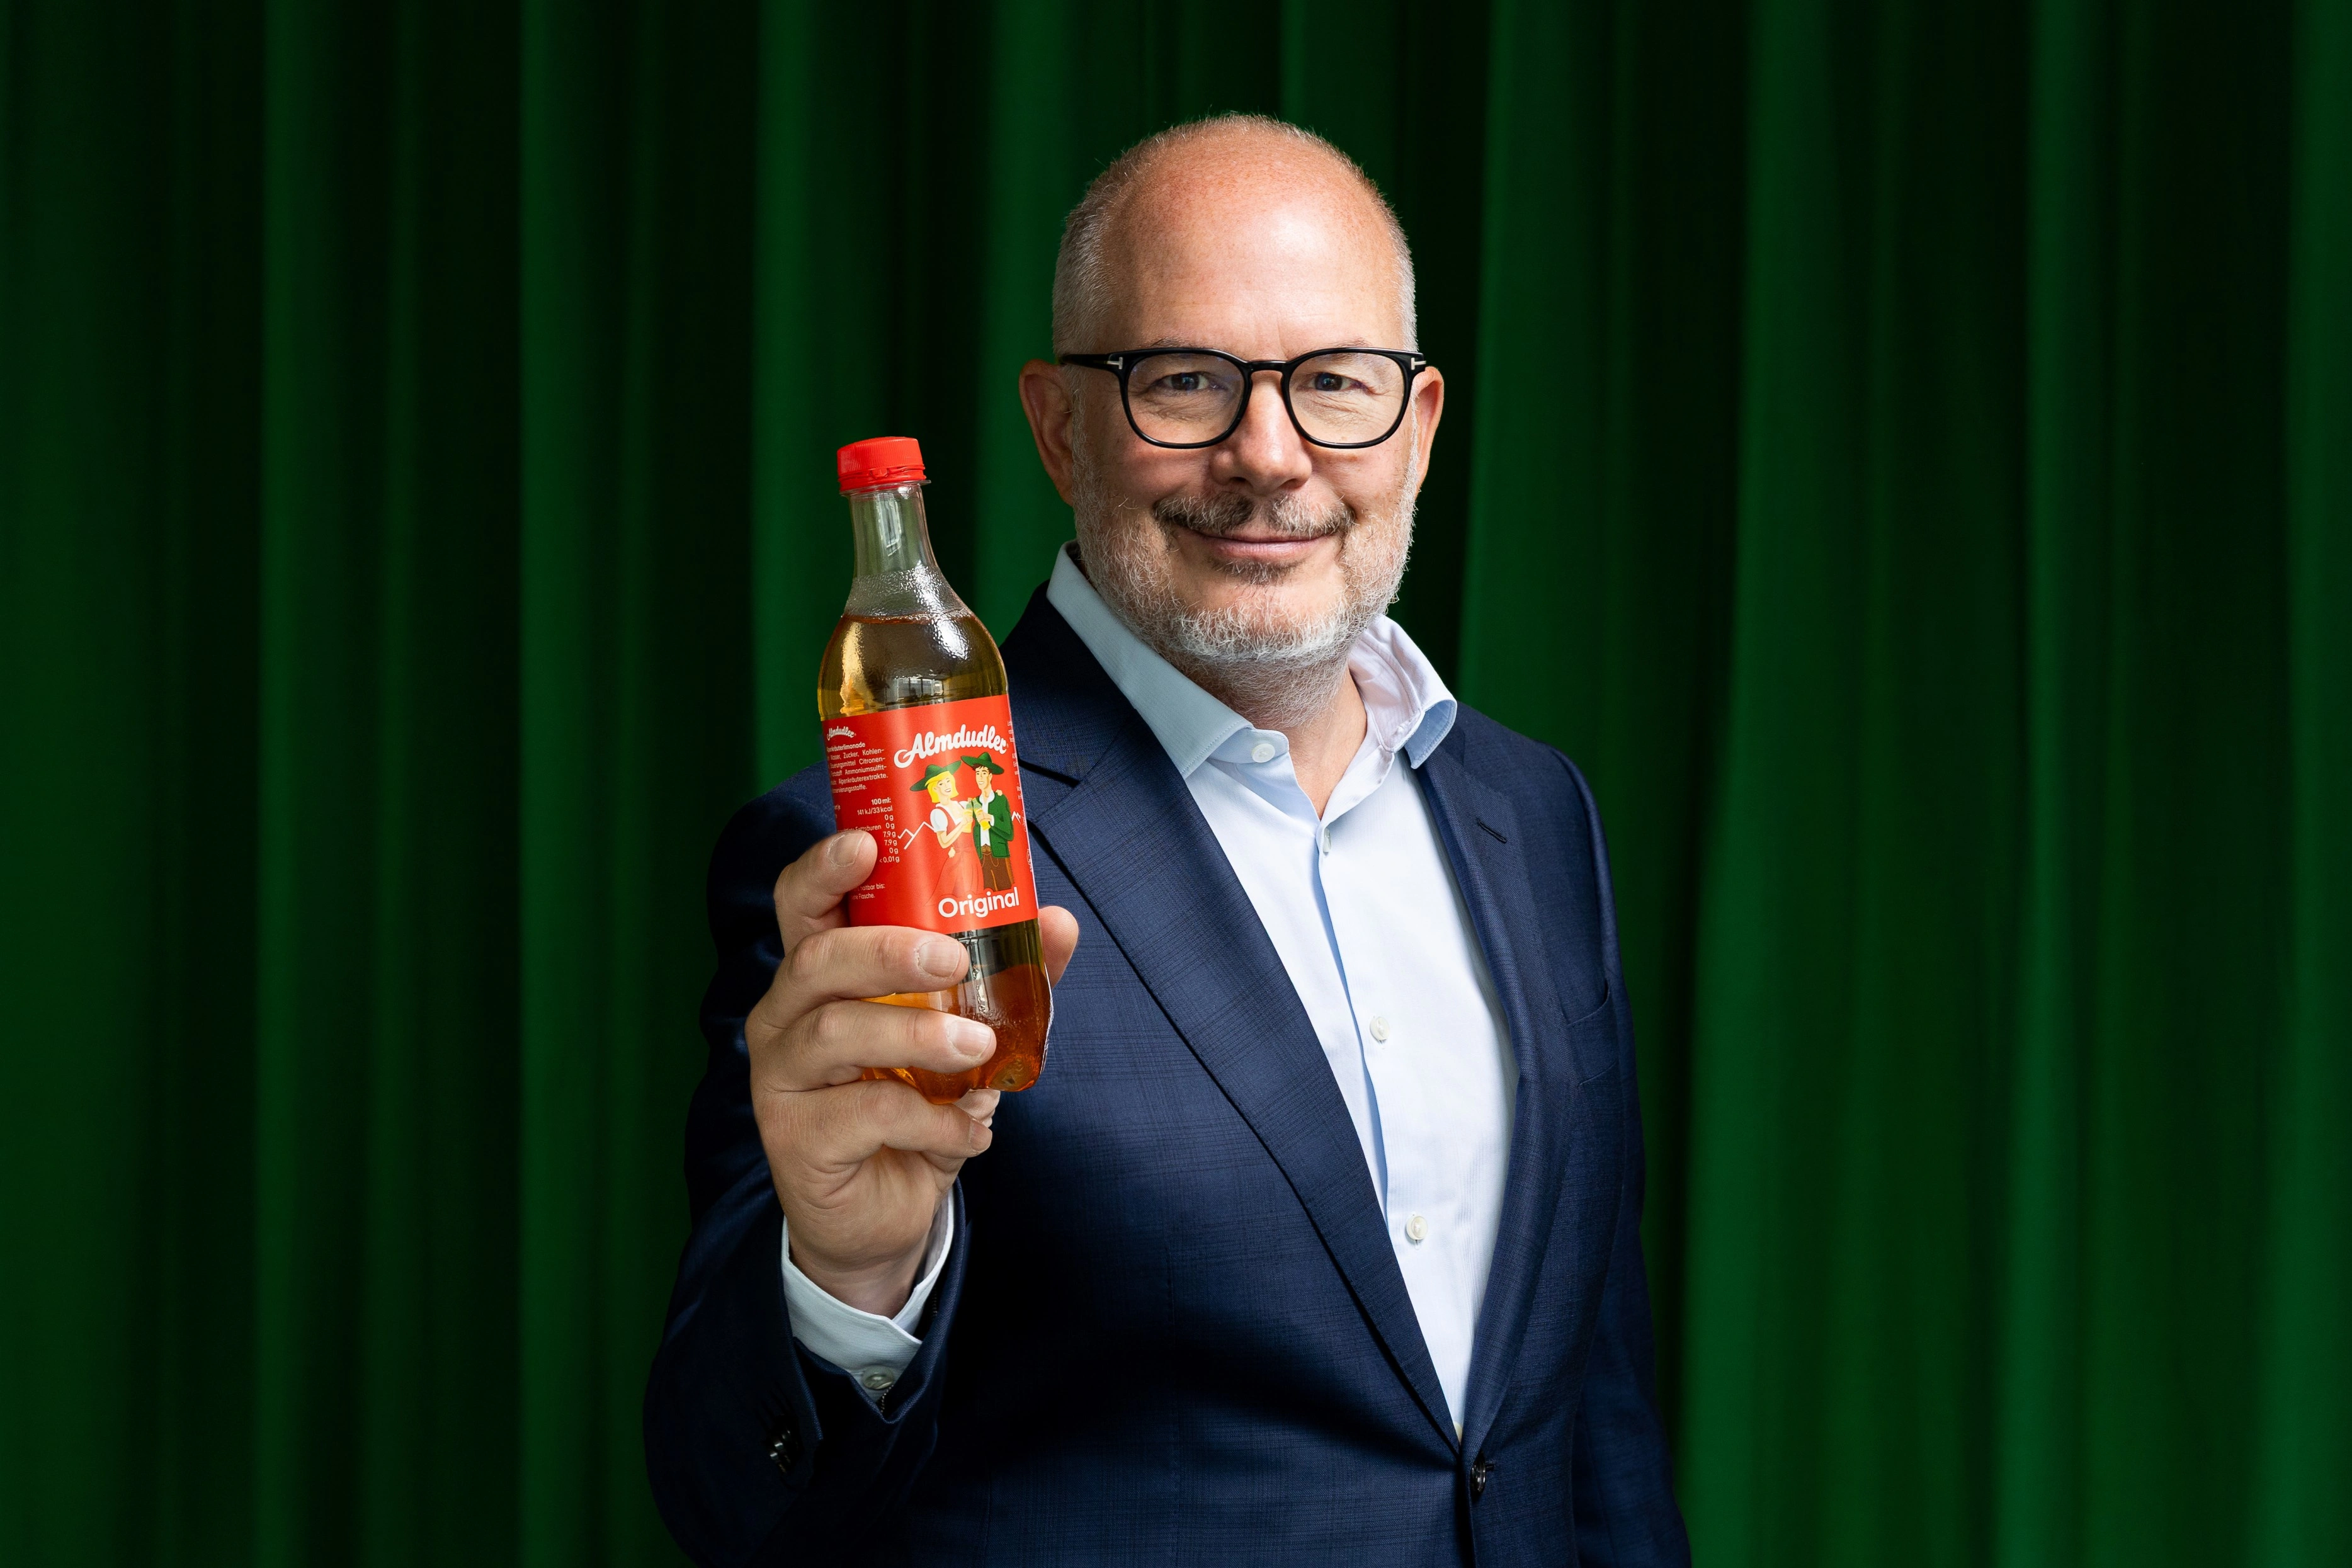
A Szentkirályi Magyarország többségi tulajdonosa, a Mattoni 1873 bővíti nemzetközi márkaportfólióját. A vállalatcsoport 2027. január 1-jétől veszi át az osztrák alpesi gyógynövényes üdítőital, az Almdudler gyártását és forgalmazását Csehországban, Szlovákiában és Magyarországon.
2026. 09. 29. 17:30
Megosztás:

Görög energiacéget vett a MET Csoport: új piacra lépnek a megújulók terén

A svájci központú integrált energiavállalat, a MET Csoport értékesítési, trading és nagykereskedelmi üzletága, a MET Sales and Trading többségi tulajdont szerzett a Zephiros Energy Trading S.A. cégben. A felvásárlás újabb fontos lépés a MET Csoport hosszútávú növekedési stratégiájában, amely új lehetőségeket nyit a görög energiaszektorban, különösen a gyorsan fejlődő megújulóenergia- és akkumulátoros energiatárolási szegmensben.
2026. 09. 29. 17:00
Megosztás:

GKI: az euró bevezetése nem cél, hanem csak eszköz

A magyar gazdaság középtávú kilátásait alapjaiban határozza meg az euró bevezetésének terve, az euró ezzel együtt is csak eszköz, nem pedig cél. A cél ugyanis az, hogy Magyarország gazdasági értelemben a következő évek és évtizedek nyertesévé tudjon válni, és ki tudjon törni a közepes fejlettség csapdájából - áll a GKI Gazdaságkutató Zrt. elemzésben, amelyet az MTI-hez is eljuttatott.
2026. 09. 29. 16:30
Megosztás:

A horvátok több mint fele tudatosan kerüli a híreket

A horvátok csaknem 52 százaléka tudatosan kerüli a híreket, a fiatalok körében pedig már a közösségi média és a digitális platformok számítanak a legfontosabb tájékozódási forrásnak - derül ki a horvát médiahatóság megbízásából készült felmérésből, amelynek eredményeit szakértők elemezték.
2026. 09. 29. 16:00
Megosztás:

Morgan Stanley: Budapest lett a cég egyik fontos nemzetközi technológiai és elemző központja

Budapest az elmúlt két évtizedben a Morgan Stanley egyik fontos nemzetközi technológiai és elemző központjává vált, közel háromezer munkatárssal - mondta Mayer Dániel, a Morgan Stanley budapesti irodájának vezetője az MTI-nek adott interjújában.
2026. 09. 29. 15:30
Megosztás:

Azonosítatlan innovációs tevékenység, kihasználatlan adókedvezmények jellemzik a magyar gazdaságot

A kutatás-fejlesztés és az innováció ma már nem csupán versenyelőny, hanem a fenntartható gazdasági növekedés egyik legfontosabb motorja. Ezért fontos, hogy a gazdaságpolitika támogassa ezt megfelelően kialakított adókedvezményekkel és pénzbeli ösztönzőkkel. „Az OECD legfrissebb adatai alapján Magyarország nemzetközi összehasonlításban is széles körű K+F kedvezményrendszerrel rendelkezik, de a rendelkezésre álló lehetőségek egy része továbbra is kihasználatlan marad.” – emelte ki Balázs Péter, a LeitnerLeitner vezető tanácsadója.
2026. 09. 29. 15:00
Megosztás:

Új vezérigazgató a PENNY Magyarország élén

Új vezérigazgató érkezik a PENNY Magyarország élére 2026. október 1-től Philipp Stiehler személyében. Stiehler a németországi PENNY Délnyugati Régiójának igazgatósági elnöki tisztségéből érkezik, és Mathias Mentropot váltja.
2026. 09. 29. 14:30
Megosztás:

Az infláció többszörösével nőtt a nyugdíjpénztárak tagjainak vagyona

Egy év alatt csaknem 12 százalékkal, 2,4 millió forintra nőtt a tagok átlagos vagyona az önkéntes nyugdíjpénztárakban – számolta ki a BiztosDöntés.hu. Az érdemi befizetést nem teljesítő, alvó számlájú tagok lefelé torzítják ezt a számot, így a folyamatosan megtakarítók vagyona magasabb, de még így is többre lenne szükség ahhoz, hogy a nyugdíjas éveikben érdemi segítséget jelentsen ez a pénz.
2026. 09. 29. 14:00
Megosztás:

Ezermilliárd dollár lehet a tét: a Circle szerint Amerika sokat veszíthet a stabilcoinok korlátozásával

Akár ezermilliárd dollárnyi új keresletet is vonzhatnának a dollárhoz a külföldön használt stabilcoinok – állítja Nikhil Chandhok, a Circle vezetője. Szerinte az Egyesült Államok elszalaszthatja ezt a lehetőséget, ha túlságosan ellenáll a digitális dollárra épülő fizetések terjedésének. A figyelemfelkeltő összeg azonban lehetséges keresletre vonatkozó becslés, nem bizonyított veszteség vagy egy konkrét szabály várható ára.
2026. 09. 29. 13:30
Megosztás:

Chainlink és Swift: új kapu nyílhat a banki blokkláncfizetésekhez

A Chainlink olyan kapcsolódási megoldást jelentett be, amellyel a bankok meglévő rendszereikből érhetik el a Swift új blokkláncalapú főkönyvét. A lényeg a kontroll: a pénzintézetek saját kezükben tarthatják a tranzakciókat jóváhagyó kulcsokat, miközben a közös infrastruktúrán tokenizált betétekkel indított, akár éjjel és hétvégén is működő fizetéseket tesztelnek. A fejlesztés a nemzetközi banki átutalások szempontjából jelentős lehet, de az első banki tesztekből még nem következik széles körű bevezetés.
2026. 09. 29. 13:00
Megosztás:

Két héttel elhalasztaná az ügynökakta-szabályozás hatályba lépését a Tisza Párt

Két héttel elhalasztaná az ügynökakták nyilvánosságáról szóló törvény hatályba lépését a Tisza Párt. Az erről szóló módosítást Melléthei-Barna Márton (Tisza) nyújtotta be az Országgyűlésnek, annak értelmében a jogszabály október 20. helyett november 4-én lépne hatályba.
2026. 09. 29. 12:30
Megosztás:

Szerdáig lehet regisztrálni az szja 1 százalékára

Szeptember 30-ig kell regisztrálniuk azoknak a civil szervezeteknek, amelyek 2027-től igényt tartanak a magánszemélyek 1 százalékos szja-felajánlására, és korábban még nem regisztráltak. Fontos, hogy a határidő jogvesztő - hívta fel a figyelmet keddi közleményében a Nemzeti Adó- és Vámhivatal (NAV).
2026. 09. 29. 12:00
Megosztás:

Kilőtt a Hedera: 30 százalékos HBAR-rali, de mi köze az NVIDIA-hoz?

Egyetlen nap alatt nagyjából 30 százalékot emelkedett a Hedera kriptoeszköze, a HBAR, és szeptember 28-án átlépte a 0,12 dolláros szintet. A kereskedők figyelmét egyszerre ragadta meg a látványos grafikon és a Hedera bejegyzése az NVIDIA új, mesterséges intelligenciával kapcsolatos kezdeményezéséről. A két esemény időben egybeesett, de ebből még nem következik, hogy az NVIDIA közvetlenül a Hedera hálózatára építene új rendszert.
2026. 09. 29. 11:30
Megosztás:

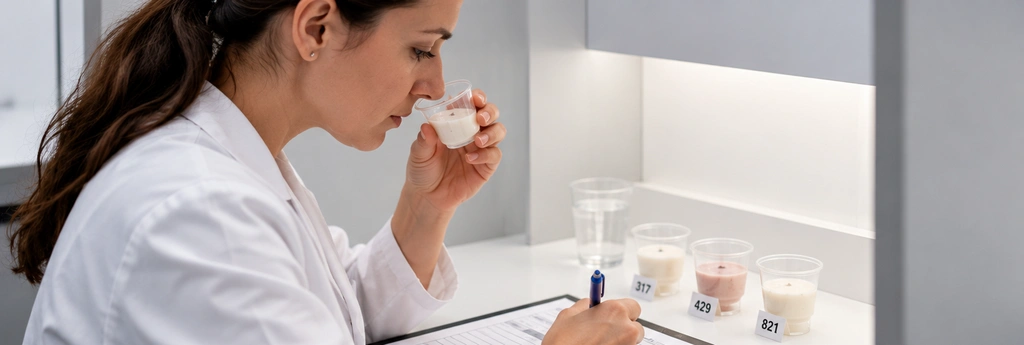
Furcsa az íze, más az állaga – mit mutathat meg a fogyasztói panaszról a labor?

„Más lett az íze.” „Furcsa az illata.” „Nem olyan az állaga, mint korábban.” Egy rendszeresen vásárolt élelmiszernél akár egy kisebb változás is feltűnhet a fogyasztónak. A gyártó számára azonban egy ilyen reklamáció még kevés kapaszkodót ad: nem derül ki belőle, hogy valóban megváltozott-e a termék, és az sem, mi állhat a háttérben. Az elsőre szubjektívnek tűnő észrevételre azonban a laboratóriumban objektív választ adnak. Hogyan?
2026. 09. 29. 11:00
Megosztás:

Tovább emelkedtek a kötvényhozamok, erősödött a dollár

A fejlett kötvénypiacokon folytatódott a hozamemelkedés. Az amerikai 10 éves hozam napközben elérte az 5,274%-ot - a legmagasabb szintet 2007 közepe óta -, majd 5,24% közelében zárt, mintegy 6,1 bázispontos napi emelkedéssel, míg a 2 éves állampapírhozam 6 bázispontos növekedést követően 4,93%-on állt. Európában a német 10 éves államkötvény hozama 3,64%-ra emelkedett, ami 2009 júniusa óta a legmagasabb szintet jelenti.
2026. 09. 29. 10:30
Megosztás:

Erősödő Fed-kamatemelési várakozások mellett estek az amerikai részvényindexek

A hétfői kereskedésben negatív hangulat uralkodott a Wall Streeten, miután az emelkedő olaj- és dízelárak felerősítették az inflációs aggodalmakat, ami tovább emelte az amerikai állampapírhozamokat és a Fed kamatpályájával kapcsolatos várakozásokat. A Dow Jones 0,7%-kal, az S&P 500 0,8%-kal, míg a Nasdaq Composite 0,9%-kal került lejjebb.
2026. 09. 29. 10:00
Megosztás:

A brit lakásépítők raliját ellensúlyozták az emelkedő olajárak és hozamok

A páneurópai STOXX 600 index gyakorlatilag változatlan szinten zárta a hét első kereskedési napját. A felszínen nyugodtnak tűnő kereskedés mögött azonban jelentős szektorális eltérések húzódtak meg. Az Egyesült Királyságban a lakásépítő vállalatok részvényei 10-15% közötti emelkedést mutattak, miután a brit kormány új támogatási programot jelentett be az első lakásvásárlók számára, ami jelentősen javította a szektor kilátásait. Az ágazat erős teljesítménye ugyanakkor nem volt elegendő ahhoz, hogy ellensúlyozza a magasabb kötvényhozamok és energiaárak kedvezőtlen hatását, így a FTSE 100 index 0,1%-os csökkenéssel zárta a kereskedést.
2026. 09. 29. 09:30
Megosztás:

Forinterősödés kedd reggel

Erősödött a forint jegyzése kedd reggel a főbb devizákkal szemben hétfő estéhez képest a nemzetközi devizakereskedelemben.
2026. 09. 29. 09:00
Megosztás:

A home office csapdája

7 szokás, ami visszaadja a határt munka és magánélet között A home office egyik legnagyobb előnye, hogy nem kell reggel elindulni otthonról, délután pedig hazautazni. Csakhogy éppen ez lehet a hátránya is: ha az iroda és a nappali ugyanaz a hely, könnyű elveszíteni azt a pontot, ahol véget ér a munka. Még egy e-mail vacsora előtt, még egy gyors válasz este, még egy feladat „csak öt percre” – és egyszer csak azt vesszük észre, hogy egész nap dolgoztunk.
2026. 09. 29. 08:30
Megosztás: