Hamis hatósági kérésre adott ki Bitcoin-adatokat a Revolut
Az incidens a rendelkezésre álló információk alapján nem klasszikus Revolut-feltörés volt: nincs arra utaló jel, hogy támadók betörtek volna a vállalat informatikai rendszerébe vagy közvetlenül hozzáfértek volna az ügyfélszámlákhoz. Ehelyett egy megtévesztő, hitelesnek látszó hatósági adatkérés vezetett az információk jogosulatlan átadásához – ami a kriptofelhasználók számára különösen érzékeny lehet, ha személyazonossági adataik és Bitcoin-tranzakciós előzményeik egyszerre kerültek illetéktelen kezekbe.
Hivatalos domainről érkezett a hamis hatósági kérés
Az ügy az on-chain nyomozóként ismert ZachXBT által megosztott Revolut-értesítésből vált nyilvánossá. A dokumentum szerint az adatkérést egy jogosulatlan feladó küldte egy valódi kormányzati szerv hivatalos e-mail-domainjét használva, vagyis nem egyszerűen egy hasonló nevű, megtévesztő címről érkezett.
Ez fontos különbség. Az e-mail technikai hitelesítési adatai érvényesnek tűntek, ezért a Revolut úgy ítélte meg, hogy valódi hatósági megkeresésről van szó, és ennek megfelelően teljesítette a kérést.
A vállalat ügyfeleknek küldött tájékoztatása szerint a kommunikáció olyan érvényes domain-hitelesítési adatokkal rendelkezett, amelyek alapján észszerűnek tűnt feltételezni, hogy a megkeresés valóban az érintett állami szervtől származik. Ez alapján a probléma nem egyszerű phishingként, hanem jóval kifinomultabb jogosulatlan hozzáférésként értelmezhető.
A nyilvánosságra került értesítés ugyanakkor nem nevezi meg az érintett kormányzati szervet. Arra sem ad választ, hogyan jutott hozzá az illetéktelen személy a hivatalos e-mail-fiókhoz vagy a kormányzati domain használatának lehetőségéhez.
Az sem ismert, hogy pontosan mikor küldték el a hamis adatkérést, illetve mikor adta át a Revolut az ügyféladatokat. ZachXBT szerint több ügyfél szeptember 11-én, pénteken kapott figyelmeztető e-mailt, de a pontos érintetti létszámot sem ő, sem a nyilvánosságra került Revolut-értesítés nem határozta meg.
Nem a Revolut rendszerét törték fel
A történet egyik legfontosabb részlete, hogy a jelenleg ismert információk alapján nem történt közvetlen behatolás a Revolut rendszereibe. A nyilvánosságra került értesítés nem állítja, hogy külső támadó bejutott volna ügyfélszámlákra, hozzáfért volna a Revolut belső infrastruktúrájához vagy pénzt vont volna ki az érintett felhasználók számláiról.
Az eset inkább egy rendkívül meggyőző social engineering támadásra hasonlít. A támadó nem magát az ügyfelet próbálta rávenni adatok átadására, hanem a szolgáltatót győzte meg arról, hogy jogszerű hatósági megkeresést teljesít.
Ez a módszer azért különösen veszélyes, mert egy pénzügyi szolgáltató napi működésének természetes része lehet a rendőrségi, bírósági vagy más hatósági adatkérések kezelése. Ha a megkeresés valódi állami infrastruktúráról érkezik és megfelel a szokásos e-mail-hitelesítési követelményeknek, jóval nehezebb megkülönböztetni egy jogos kérést egy kompromittált fiókból érkező csalástól.
ZachXBT úgy értékelte, hogy az incidens valószínűleg korlátozott számú ügyfelet érinthetett, és elképzelhető, hogy kifejezetten nagyobb vagyonnal rendelkező felhasználókat céloztak. Ezt azonban a Revolut nyilvánosságra került ügyféltájékoztatója nem erősítette meg, így egyelőre nem tekinthető bizonyított ténynek sem az érintetti kör nagysága, sem az esetleges célzott kiválasztás módja.
Személyi okmányok és ellenőrző szelfik is érintettek
A Revolut értesítése részletesen felsorolja, milyen típusú személyes információk kerülhettek átadásra. Az azonosítási adatok között teljes nevek, születési dátumok és foglalkozási információk szerepeltek, miközben a kapcsolattartási adatok között postacímek, e-mail-címek és telefonszámok is lehettek.
Különösen érzékeny kategóriát jelentenek a személyazonosság igazolására korábban benyújtott dokumentumok. Az átadott anyagok között útlevelek vagy vezetői engedélyek másolatai, valamint az ügyfelek által a személyazonosság-ellenőrzési folyamat során készített szelfik is szerepelhettek.
A Revolut ugyanakkor különbséget tett az ilyen fényképek és a biometrikus arcazonosításhoz használt technikai adatok között. A vállalat közlése alapján biometrikus arctelemetria nem volt része a jogosulatlanul átadott információknak.
Ez jelentős különbség adatvédelmi szempontból, ugyanakkor az útlevél-, jogosítvány- és kapcsolatfelvételi adatok önmagukban is érzékeny információk. Ha ezek részletes pénzügyi adatokkal együtt kerülnek illetéktelen személyhez, az jóval pontosabb képet adhat egy adott felhasználó személyazonosságáról és pénzügyi helyzetéről, mint bármelyik adatkategória külön-külön.
Bitcoin-tranzakciós előzményeket is átadtak
Kriptopiaci szempontból az incidens legfontosabb része, hogy a kiszivárgott információk között Bitcoinhoz kapcsolódó rekordok is szerepeltek. A Revolut tájékoztatása szerint a kiadott számlakivonatok tartalmazhattak IBAN-számokat, számlastátuszt, számlanyitási dátumot, valamint Bitcoin-tárcákhoz kapcsolódó hivatkozási azonosítókat.
Emellett pénzkivonási rekordok és teljes tranzakciós előzmények is átadásra kerülhettek, beleértve a Bitcoin-tranzakciókat. A rendelkezésre álló leírás azonban kategóriákat sorol fel, ezért nem állapítható meg, hogy minden egyes érintett ügyfél esetében az összes felsorolt információ valóban szerepelt-e a továbbított csomagban.
Nincs arra utaló információ sem, hogy Bitcoin privát kulcsokat, Revolut-jelszavakat vagy teljes bankkártyaadatokat adtak volna át. Ez lényeges, hiszen a privát kulcs közvetlen hozzáférést biztosíthatna egy önálló tárcában lévő kriptoeszközökhöz, míg egy tranzakciós előzmény önmagában nem teszi lehetővé a Bitcoin mozgatását.
A kockázat ennek ellenére számottevő. A Bitcoin-blokklánc nyilvános, így ha egy blokklánccím vagy azonosító megbízható módon összekapcsolható egy konkrét személlyel, további tranzakciók és pénzmozgások elemzésére is lehetőség nyílhat.
Ez a kriptovilág egyik alapvető adatvédelmi sajátossága. A Bitcoin nem anonim, hanem inkább pszeudonim rendszer: a blokkláncon címek láthatók, nem polgári nevek, de ha valaki képes egy címet valós személyhez kötni, az adott cím múltbeli és bizonyos esetekben későbbi tranzakciós aktivitása is elemezhetővé válhat.
Miért különösen érzékenyek együtt ezek az adatok?
Egy név vagy egy Bitcoin-tranzakció önmagában korlátozott információt hordoz. Ha azonban ugyanabban az adatkészletben szerepel a felhasználó neve, lakcíme, telefonszáma, személyi okmánya, számlaadata és részletes pénzügyi előzménye, abból sokkal pontosabb pénzügyi profil állítható össze.
Az ilyen információk például célzott adathalászathoz, személyazonossággal való visszaéléshez vagy megtévesztő pénzügyi megkeresésekhez használhatók fel. Ez nem jelenti azt, hogy az érintett Revolut-ügyfelekkel már történt ilyen visszaélés, a nyilvánosságra került anyag legalábbis nem dokumentál ilyen következményt.
Különösen érzékennyé válhat a helyzet, ha valóban nagyobb kriptovagyonnal rendelkező ügyfelek kerültek célkeresztbe. Egy támadó számára komoly értéket képviselhet annak ismerete, hogy egy adott személy aktívan használ Bitcoint, mekkora összegeket mozgatott, illetve milyen időpontokban hajtott végre tranzakciókat.
ZachXBT felvetése szerint elképzelhető, hogy tehetősebb felhasználók célzott kiválasztása történt, de erre jelenleg nincs nyilvánosan bemutatott Revolut-megerősítés. A megállapítást ezért egyelőre feltételezésként, nem pedig bizonyított részletként kell kezelni.
Az adatvédelmi incidens komoly következményekkel járhat
Személyes adatok jogosulatlan továbbítása esetén a legfontosabb kérdés az, hogy az érintett információk milyen károkozásra használhatók fel. A lehetséges következmények közé tartozhat a személyazonosság-lopás, a csalás, a célzott phishing, valamint bizonyos esetekben közvetlen pénzügyi veszteség is.
Ez azonban nem jelenti azt, hogy az érintett Revolut-ügyfelek már ilyen károkat szenvedtek. A nyilvánosságra került tájékoztatás azt mutatja meg, milyen adatok kerülhettek jogosulatlan félhez, nem pedig azt, hogy ezeket az információkat később ténylegesen mire használták.
Egy ilyen incidens után különösen fontos lehet a későbbi megkeresések fokozott ellenőrzése. Ha egy támadó már rendelkezik az ügyfél teljes nevével, telefonszámával, e-mail-címével és pénzügyi szokásaira vonatkozó információkkal, sokkal meggyőzőbb csalási kísérletet tud létrehozni, mint egy egyszerű tömeges phishing e-mail esetében.
Például egy hamis banki vagy hatósági megkeresés jóval hitelesebbnek tűnhet, ha konkrét korábbi tranzakciókra vagy személyes adatokra hivatkozik. Ezért adatvédelmi incidenseknél nem csak a közvetlen pénzlopás kockázata számít, hanem az is, hogy a megszerzett információ későbbi social engineering támadások alapanyagává válhat.
A szabályozó értesítése is kérdés lehet
Az Egyesült Királyság adatvédelmi szabályai alapján bizonyos személyesadat-incidenseket a vállalatoknak rövid határidőn belül jelenteniük kell a felügyeleti hatóságnak, ha valószínűsíthetően kockázatot jelentenek az érintettek jogaira és szabadságaira. Magas kockázat esetén az érintett személyeket is indokolatlan késedelem nélkül tájékoztatni kell.
A nyilvánosságra került Revolut-értesítésből nem derül ki, hogy a társaság tett-e hivatalos bejelentést az adatvédelmi szabályozó felé. Az sem ismert, hogy a vállalat pontosan mikor szerzett tudomást arról, hogy a korábbi hatósági megkeresés valójában jogosulatlan volt.
Az időzítés fontos lehet, mert az adatvédelmi szabályok általában attól a pillanattól számítják a bejelentési határidőt, amikor a szervezet tudomást szerez a jogsértésről. Egyelőre ezért több kulcsfontosságú részlet hiányzik annak értékeléséhez, hogyan kezelte a Revolut az esetet szabályozási szempontból.
A vállalat általános biztonsági tájékoztatóiban arra kéri ügyfeleit, hogy gyanús hívás, üzenet vagy e-mail esetén az alkalmazáson belüli támogatáson keresztül ellenőrizzék annak hitelességét. A Revolut azt is hangsúlyozza, hogy telefonon nem kéri ügyfeleitől ellenőrző vagy biztonsági kódjaik megadását.
A jelenlegi incidensben nincs arra utaló információ, hogy ilyen biztonsági kódok kerültek volna illetéktelen kézbe. Ez azonban nem csökkenti annak fontosságát, hogy az érintett ügyfelek fokozottan figyeljenek a személyes adataikat felhasználó későbbi megkeresésekre.
A Revolut már több mint 80 millió ügyfelet szolgál ki
Az incidens azért is kap komoly figyelmet, mert a Revolut már nem egy kisebb fintech startup. A vállalat globálisan több mint 80 millió ügyfelet szolgál ki, és az elmúlt évek során a hagyományos fizetési szolgáltatások mellett egyre mélyebben belépett a befektetések, banki szolgáltatások és digitális eszközök piacára.
Ez a 80 milliós szám természetesen nem az adatvédelmi incidens érintettjeinek számát jelenti. A rendelkezésre álló információk alapján az érintetti kör ennél nagyságrendekkel kisebb lehet, de pontos számot egyelőre nem hoztak nyilvánosságra.
A vállalat mérete ugyanakkor megmagyarázza, miért különösen fontos számára a hatósági megkeresések biztonságos kezelése. Egy ekkora pénzügyi szolgáltató rendszeresen kerül kapcsolatba különböző országok bűnüldöző, adózási és egyéb hatóságaival, ezért a hiteles és hamis adatkérések megkülönböztetése kritikus működési követelmény.
A mostani ügy egyik legfontosabb tanulsága éppen az lehet, hogy önmagában az e-mail-domain technikai hitelessége már nem feltétlenül elegendő. Ha egy állami szervezet valódi fiókja vagy levelezési infrastruktúrája kompromittálódik, a hagyományos e-mail-hitelesítés önmagában nem mutatja meg, hogy a konkrét feladó valóban jogosult-e egy érzékeny adatkérés benyújtására.
Eközben a Revolut tovább terjeszkedik a kriptoszektorban
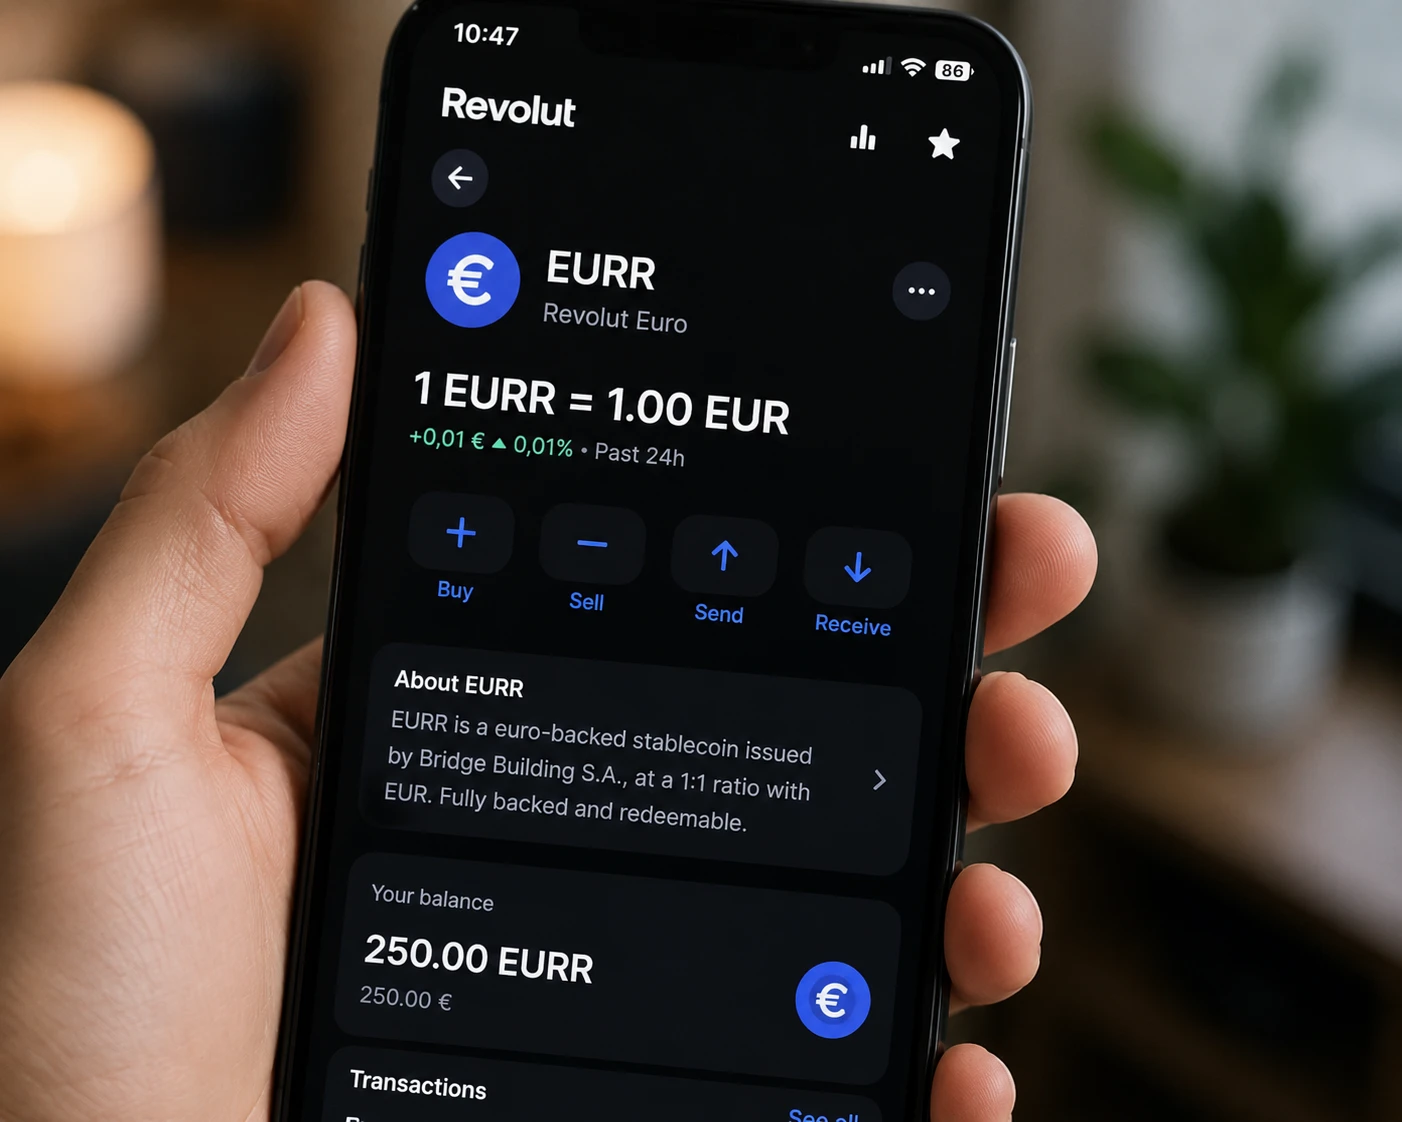
Az adatvédelmi incidens egy olyan időszakban történt, amikor a Revolut gyors ütemben bővíti digitáliseszköz-szolgáltatásait. A vállalat augusztus végén bizonyos európai piacokon elindította saját euróalapú EURR stabilcoinját, amelyet kezdetben dán, lengyel és portugál ügyfelek számára tett elérhetővé.
A stabilcoin olyan digitális token, amelynek célja, hogy értékét egy hagyományos eszközhöz – ebben az esetben az euróhoz – kösse. A Revolut stabilcoin-projektje teljesen különálló a mostani adatvédelmi incidenstől, de jól mutatja, hogy a fintech vállalat egyre nagyobb szerepet kíván játszani a digitális pénzügyi infrastruktúrában.
A Revolut eközben az Egyesült Államokban is nagyobb banki jelenlét kiépítésére készül. Szeptember elején feltételes engedélyt kapott egy amerikai nemzeti bank létrehozására, amely a tervek szerint Connecticut államban, Stamford központtal működne.
A tervezett bank körülbelül 95 millió dollár induló tőkét kaphat, és további engedélyek megszerzése esetén akár 2027-ben megkezdheti működését. A társaságnak ehhez több amerikai hatósági jóváhagyást is meg kell szereznie, így a bank elindítása még nem tekinthető biztosnak.
Jelenleg a Revolut amerikai banki szolgáltatásainak egy részét partnerbanki infrastruktúrán keresztül biztosítja. Egy saját amerikai bank létrehozása ezért jelentősen növelné a társaság önállóságát és szabályozott pénzügyi jelenlétét az Egyesült Államokban.
A kriptós ügyfelek számára különösen fontos a magánszféra
A Revolut esete ismét ráirányítja a figyelmet arra, hogy a kriptoeszközök használata nem kizárólag technológiai vagy befektetési kérdés. A személyes adatok és a blokkláncon látható tranzakciók összekapcsolása komoly adatvédelmi következményekkel járhat.
Egy szabályozott szolgáltató esetében természetes, hogy ügyfél-azonosítási – KYC, vagyis Know Your Customer – adatokat gyűjt. Ezek közé tartozhat a személyazonosító okmány, a lakcím, a telefonszám és más olyan információ, amelyet a pénzmosás elleni előírások miatt a szolgáltatónak ellenőriznie kell.
Amikor azonban ezek az információk kriptotárcákhoz vagy tranzakciós előzményekhez kapcsolódnak, jóval többet árulhatnak el a felhasználóról. Egy olyan blokkláncon, mint a Bitcoin, a tranzakciók tartósan és nyilvánosan elérhetők, így egy korábban pszeudonim cím személyhez kötése hosszú távú adatvédelmi hatással járhat.
Ezért a mostani incidens súlya nem kizárólag az átadott dokumentumok mennyiségében rejlik. A lényeg az információk összekapcsolhatósága: a személyazonosság, a kapcsolattartási adatok és a pénzügyi tranzakciók együttesen olyan részletes profilt alkothatnak, amely érzékenyebb, mint bármelyik adatkategória külön-külön.
A kulcskérdés most az, hány ügyfél lehet érintett
A Revolut-ügy kapcsán továbbra is több lényeges kérdés maradt megválaszolatlan. Nem ismert, pontosan hány felhasználó adatait adták át, ki küldte a hamis hatósági megkeresést, és miként tudott hozzáférni egy valódi kormányzati szerv hivatalos e-mail-rendszeréhez.
Szintén nem tudni, mi történt az adatok átadása után. Jelenleg nincs nyilvánosan ismert bizonyíték arra, hogy az információkat pénzlopásra, személyazonossággal való visszaélésre vagy más további bűncselekményre használták volna.
A technikai részletek tisztázása legalább ennyire fontos lehet. Ha valóban egy hivatalos állami e-mail-fiókot kompromittáltak, akkor az eset nemcsak a Revolut biztonsági eljárásairól, hanem a hatósági elektronikus kommunikáció hitelesítésének sérülékenységéről is szólhat.
A Revolut számára a legnagyobb kérdés most az lehet, hogy hogyan lehet megakadályozni egy hasonló megkeresés ismételt sikerét. A jövőben önmagában a hitelesített kormányzati e-mail-domain helyett további ellenőrzési lépésekre – például külön csatornán történő visszaigazolásra vagy többfaktoros hatósági hitelesítésre – lehet szükség az érzékeny ügyféladatok átadása előtt.
Az incidens egyelőre nem egy nagyszabású kriptolopás története, hanem egy adatvédelmi és hitelesítési probléma. A kriptofelhasználók számára azonban éppen az teszi különösen fontossá, hogy személyazonossági és Bitcoin-tranzakciós információk kerülhettek egyszerre illetéktelen félhez.